 Retour au blog
14 septembre 2026
11 minutes de lecture
Comment ajouter la vérification par SMS OTP au processus d'inscription de votre application
Un nouvel utilisateur inscrit n'est pas automatiquement considéré comme fiable. Il peut s'agir d'un véritable client, d'un robot, d'un fraudeur ou d'une même personne créant plusieurs comptes. La vérification par SMS OTP constitue un contrôle de confiance pratique, confirmant que la personne finalisant la procédure peut recevoir un message sur le numéro de téléphone fourni. Cela ne prouve pas son identité complète, mais fournit à l'application une information utile sur laquelle s'appuyer. Le véritable défi de la mise en œuvre consiste à déterminer où placer la vérification, comment prévenir les abus du processus de vérification lui-même et quelles actions l'application doit entreprendre une fois le numéro vérifié.
Ce que prouve réellement la vérification téléphonique par SMS
La vérification par téléphone répond à une question précise mais importante : cet utilisateur contrôle-t-il le numéro de téléphone qu’il a saisi ?
Cette distinction est importante. Une vérification réussie ne prouve pas l'identité légale d'une personne, n'empêche pas tous les types de fraude, ni ne garantit qu'un numéro de téléphone corresponde toujours à une seule personne. Elle vous fournit simplement un signal plus fiable qu'un champ de formulaire non vérifié.
Pour de nombreux processus d'inscription et de contrôle d'accès, ce signal est suffisant pour être utile. Il peut aider les équipes à :
- réduire les inscriptions frauduleuses et peu efficaces;
- rendre la création de comptes en masse plus coûteuse;
- Veuillez confirmer l'existence d'un point de contact joignable avant d'activer un compte;
- Appliquer des règles de numéro unique par action dans les votes, les promotions ou les flux de travail à accès contrôlé;
- Ajouter une étape de confiance avant toute modification sensible des comptes.
Considérez la vérification téléphonique comme une couche parmi d'autres du modèle de confiance de l'application, et non comme une stratégie d'authentification complète. Si l'action présente un risque plus élevé, le résultat de la vérification doit être combiné à d'autres contrôles tels que la vérification de session, les signaux de l'appareil, l'historique du compte, les limites de débit ou une vérification manuelle.
Déterminez à quel moment la vérification doit être intégrée au parcours d'inscription.
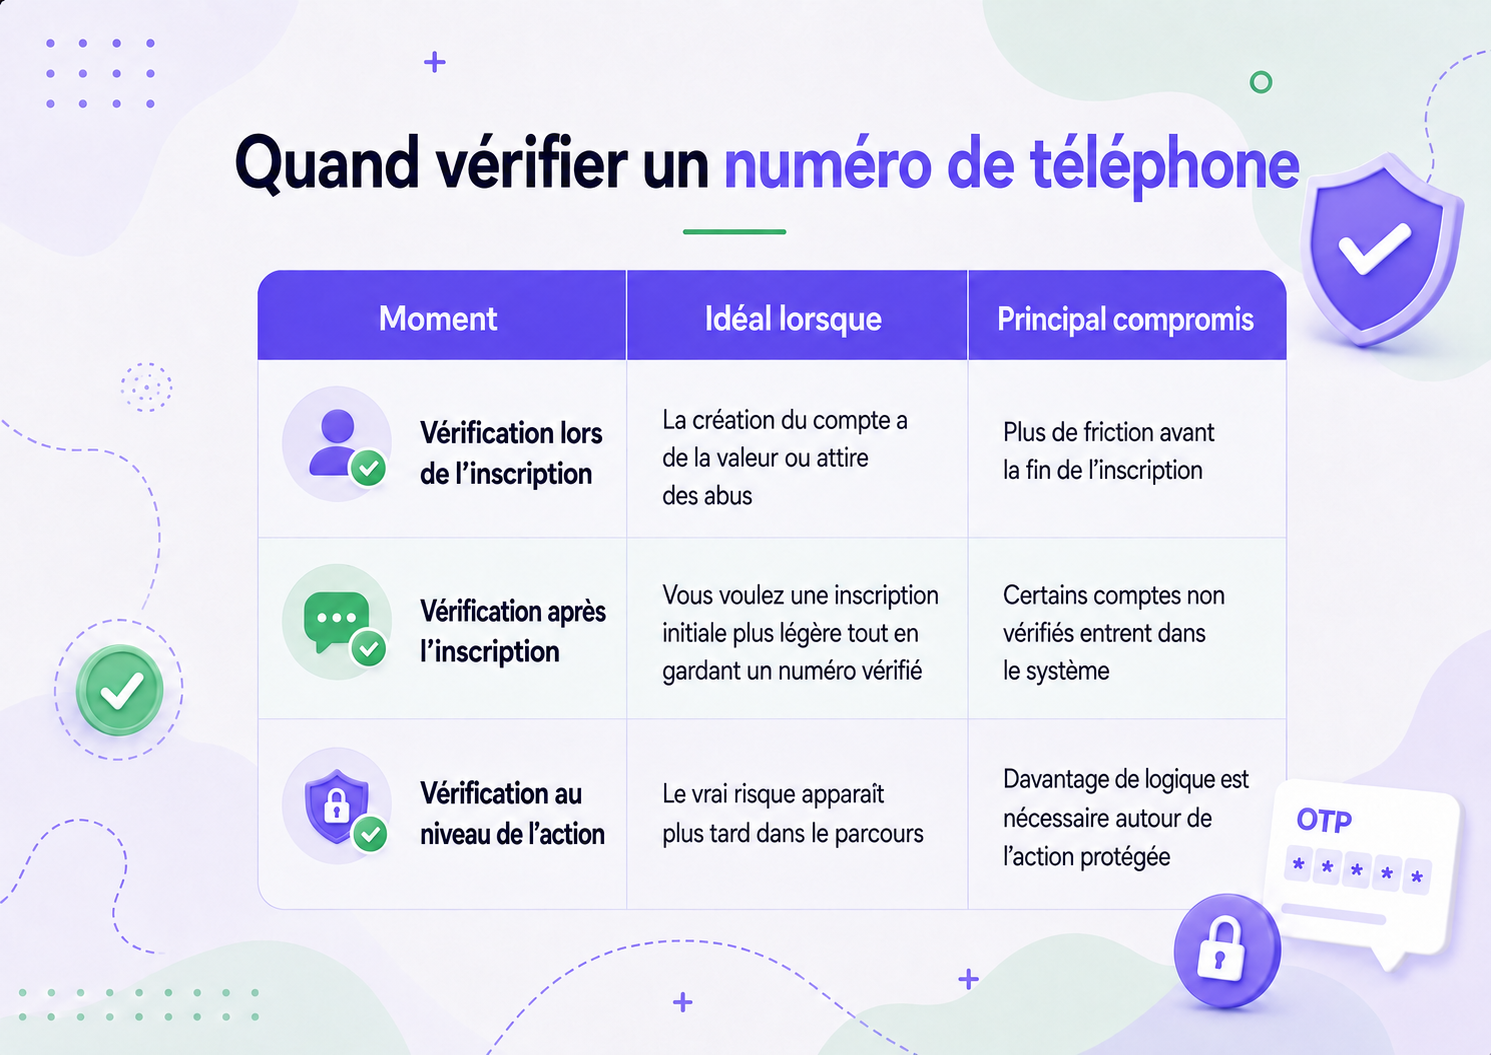
Le meilleur point de vérification n'est pas toujours le premier écran. Chaque étape de vérification ajoute des obstacles; elle doit donc protéger ce qui mérite d'être protégé.
Vérifiez rapidement si la création de compte elle-même a de la valeur.
La vérification à l'inscription est judicieuse pour des processus tels que les essais gratuits, les programmes de parrainage, les stocks limités, l'utilisation de coupons ou les communautés où les comptes dupliqués posent des problèmes de modération. Confirmer le numéro avant l'activation permet de maintenir une base de données utilisateurs plus propre dès le départ.
Reportez la vérification lorsque le risque apparaîtra plus tard.
La vérification après inscription est plus efficace pour une expérience d'inscription simplifiée. L'utilisateur peut créer un compte, mais certaines fonctionnalités restent inaccessibles jusqu'à la vérification de son numéro de téléphone.
La vérification au niveau de l'action est utile lorsque le risque le plus élevé apparaît ultérieurement. Un utilisateur peut naviguer normalement, puis vérifier son compte avant de modifier des informations sensibles, de voter, de demander un avantage ou d'effectuer une autre action restreinte.
Le choix du moment opportun dépend du rapport entre le coût de l'abus et le coût des frictions. Si la création de faux comptes est peu coûteuse pour un attaquant et onéreuse pour l'entreprise, il convient de vérifier plus tôt. Si la plupart des utilisateurs sont légitimes et que l'action à risque survient plus tard, il est préférable de reporter la vérification jusqu'à ce qu'elle soit nécessaire.
Fonctionnement d'un flux de vérification par SMS OTP
La séquence OTP de base
Du point de vue de l'utilisateur, le processus standard de vérification par SMS OTP est simple :
- L'utilisateur saisit un numéro de téléphone.
- L'application demande un code à usage unique.
- Le service de vérification envoie le code par SMS.
- L'utilisateur saisit le code dans l'application.
- Le système dorsal vérifie si le code est valide et toujours actif.
- L'application enregistre le résultat de la vérification et permet l'action suivante.
Le choix de conception fondamental consiste à confier la génération et la validation du code à une infrastructure serveur de confiance. Le navigateur ou l'application mobile ne doit jamais contenir d'identifiants permettant de demander ou de vérifier directement le code.
L'application devrait également normaliser les numéros de téléphone avant de les soumettre au processus de vérification, notamment lorsque les utilisateurs peuvent s'inscrire depuis plusieurs pays. Un formatage uniforme facilite le traitement des demandes ultérieures, le respect des limites et évite de considérer un même numéro comme plusieurs identités en raison de formats de saisie différents.
Les codes OTP ne sont pas la seule option de vérification
Certains flux de vérification peuvent envoyer un lien de vérification sécurisé sur le téléphone de l'utilisateur au lieu de lui demander de saisir un code.
L’expérience est différente, mais la question de la confiance reste la même : la personne a-t-elle prouvé qu’elle contrôlait le numéro de téléphone qu’elle a fourni ?
Le choix entre un code OTP et un lien de vérification doit dépendre de l'expérience utilisateur, du contexte de l'appareil et du niveau de contrôle nécessaire à l'application sur l'étape de confirmation.
Concevez le flux de vérification pour détecter les abus, et pas seulement le scénario idéal.
La plus grande erreur en matière de vérification téléphonique est de concevoir un système uniquement pour un utilisateur légitime qui demande un code, le saisit correctement et poursuit son chemin.
Les attaquants n'empruntent pas ce chemin.
Un point de terminaison de vérification peut lui-même devenir une cible d'abus. Des scripts automatisés peuvent déclencher des requêtes de code répétées, parcourir de longues listes de numéros de téléphone ou effectuer de nombreuses tentatives de saisie de code. Même si un attaquant n'arrive jamais à se faire authentifier, il peut engendrer des coûts de messagerie, des journaux d'activité encombrés, des problèmes de support et une charge inutile.
Demandes de vérification de limite de débit
La limitation du débit fait partie intégrante du modèle de sécurité, et n'est pas qu'une simple optimisation technique.
Au minimum, définissez des contrôles pour :
- combien de fois un même numéro peut demander un nouveau code;
- combien de demandes de vérification peuvent provenir du même compte, appareil, session ou plage d'adresses IP;
- quand des demandes répétées devraient déclencher un délai de refroidissement;
- quand un comportement suspect doit être consigné ou examiné.
Un flux autorisant un nombre illimité de demandes de vérification peut s'avérer coûteux même si aucun attaquant ne parvient jamais à saisir un code OTP valide.
Les renvois de contrôle et les tentatives de code incorrectes
Un bouton « Renvoyer » ne doit pas signifier « envoyer indéfiniment ». Utilisez un délai de latence, faites patienter l’utilisateur avant une nouvelle requête et évitez de créer un nouvel état de vérification actif à chaque clic sur le bouton.
La saisie de code doit également être limitée. Définissez le nombre de tentatives incorrectes autorisées avant qu'un blocage temporaire, une réinitialisation ou une nouvelle demande de vérification ne soit requis.
Des messages d'erreur clairs sont utiles, mais ils ne doivent pas divulguer de détails superflus qui permettraient à un tiers de tester le système. Indiquez aux utilisateurs légitimes s'ils doivent réessayer, demander un nouveau code ou corriger leur numéro de téléphone, sans pour autant révéler les règles de vérification internes.
Votre application détient toujours la décision de fiducie
Un fournisseur de vérification peut confirmer la validité du code ou du lien de vérification. Votre application détermine ensuite la signification de ce résultat.
Persister sur le résultat de la vérification
L'application nécessite un état persistant. Si un numéro a été vérifié pour l'activation d'un compte, enregistrez ce résultat. Si la vérification a permis de débloquer un vote unique, un bonus ou une action restreinte, enregistrez-le également.
Autrement, un utilisateur pourra peut-être répéter le même flux de travail après l'ouverture d'une nouvelle session ou après la réinitialisation de l'état de l'application.
Ne stockez pas plus de données de vérification que nécessaire, mais stockez-en suffisamment pour appliquer la règle métier. Selon le cas d'utilisation, cela peut inclure :
- statut de vérification;
- numéro de téléphone normalisé;
- horodatage de vérification;
- le compte ou l'action associée à la vérification;
- état de nouvelle tentative ou de verrouillage;
- Informations d'audit nécessaires au dépannage.
Conservez la logique de vérification et les identifiants côté serveur.
Les informations d'identification et la configuration du service doivent rester sur une infrastructure de confiance.
Les variables d'environnement ou un système de gestion des secrets équivalent sont appropriés; le code du navigateur, les dépôts publics et la configuration côté client ne le sont pas.
La génération de code, les contrôles de vérification, les décisions d'autorisation et l'état de vérification persistant doivent tous être gérés par une logique backend de confiance.
Il est également important de distinguer « numéro de téléphone vérifié » de « personne de confiance ». Un numéro vérifié peut renforcer la confiance, mais le niveau de risque peut évoluer. Une application mature peut utiliser la vérification téléphonique comme un indicateur parmi d'autres, tels que l'ancienneté du compte, l'historique de l'appareil, les comportements inhabituels et la sensibilité de l'action demandée.
Équilibrer la sécurité, les difficultés d'utilisation et le coût de la vérification
Un processus de vérification peut être sécurisé sur le papier et pourtant échouer en production si les utilisateurs légitimes ne peuvent pas le mener à bien de manière fiable.
Ajuster les règles d'expiration et de nouvelle tentative pour les utilisateurs réels
L'expiration des codes en est un bon exemple. Une durée de validité trop longue diminue l'intérêt d'un code à usage unique. À l'inverse, une durée trop courte engendre des dysfonctionnements inutiles, notamment des retards dans la réception des messages ou le passage d'une application à l'autre.
L'objectif est de disposer d'une fenêtre suffisamment courte pour limiter les risques, mais suffisamment longue pour permettre une livraison et une entrée normales.
La politique de nouvelle tentative présente le même inconvénient : erreurs de saisie, messages en retard, numéros incorrects. Un processus bien conçu permet la récupération sans pour autant transformer les nouvelles tentatives en une surface d’attaque illimitée.
Les équipes devraient tester délibérément ces scénarios de défaillance au lieu de les découvrir après le lancement.
Considérer le coût de vérification comme faisant partie du modèle d'abus
Le modèle économique sous-jacent à la vérification est également important, car les tentatives infructueuses peuvent engendrer des coûts réels.
La facturation traditionnelle par message peut rendre facturable chaque message de vérification envoyé, même si l'utilisateur n'achève jamais la procédure. Autrement dit, les requêtes automatisées ne constituent pas seulement un problème de sécurité; elles peuvent également engendrer des coûts directs.
Pour les équipes qui ne souhaitent pas développer elles-mêmes la logique de génération, de distribution, de validation et de nouvelle tentative des mots de passe à usage unique (OTP), le API de vérification TopMessage gère le cycle de vie de la vérification avec une tarification basée sur les résultats: les entreprises paient pour les vérifications réussies plutôt que pour les tentatives de vérification infructueuses.
Cela permet d'aligner plus étroitement les coûts sur le résultat dont l'application a réellement besoin.
Le coût ne doit pas dicter la conception de la sécurité, mais il doit en faire partie. Si un abus peut déclencher l'envoi illimité de messages payants, le coût du terminal devient un élément du modèle de menace.
Savoir quand la vérification par SMS représente le niveau de confiance approprié
La vérification par SMS fonctionne bien lorsque l'application a besoin d'un signal pratique et familier de contrôle du numéro de téléphone sans introduire un processus d'identification plus lourd.
Cela convient parfaitement à :
- inscription à l'application et activation du compte;
- actions contrôlées à risque faible à moyen;
- Réduction des comptes en double;
- promotions, votes et règles d'un numéro par action;
- confirmation de contact;
- Renforcer les contrôles avant toute modification de compte sélectionnée.
Cette méthode est moins adaptée lorsque l'application doit prouver son identité légale, satisfaire à un niveau d'assurance plus élevé ou rester indépendante de la distribution des messages mobiles. Dans ces cas, la vérification par SMS peut constituer une étape supplémentaire, mais ne doit pas être la seule.
La décision doit commencer par une analyse des risques commerciaux. Demandez-vous ce que vous devez réellement savoir sur l'utilisateur.
Si le contrôle d'un numéro de téléphone suffit à limiter les abus qui vous préoccupent, la vérification par SMS (mot de passe à usage unique) est souvent une mesure de contrôle raisonnable. Si la situation exige une preuve d'identité plus solide, des méthodes plus robustes sont nécessaires.
Liste de contrôle pour la mise en œuvre de la vérification par SMS OTP
Avant le lancement, assurez-vous que l'équipe a pris des décisions explicites concernant à la fois le scénario idéal et le scénario d'abus :
- définir précisément ce qui déclenche la vérification;
- décider de ce que débloque une vérification réussie;
- normaliser les numéros de téléphone de manière cohérente;
- conserver les requêtes de code et la validation sur le serveur;
- Évitez d'inclure les informations d'identification dans le code côté client;
- définir les règles d'expiration des codes;
- définir les délais de réexpédition et les limites de requêtes;
- limiter les tentatives de code incorrectes;
- définir un blocage temporaire ou un examen du comportement en cas d'activité suspecte;
- conserver l'état de vérification et l'action qu'il a autorisée;
- scénarios de test expiré, retardé, incorrect et de code répété;
- tester ce qui se passe lorsque le même utilisateur démarre le flux à partir d'une nouvelle session;
- Consigner suffisamment d'informations pour résoudre les problèmes sans divulguer de secrets;
- Fournir des instructions de récupération claires pour les utilisateurs légitimes.
Un bon processus de vérification ne se résume pas à « envoyer un code et le vérifier ». Il s'agit d'un système de confiance à petite échelle. Le code OTP atteste du contrôle d'un numéro de téléphone; la logique applicative sous-jacente détermine la valeur de cette preuve.
Questions fréquentes
La vérification par SMS OTP permet-elle de prouver l'identité d'un utilisateur ?
Non. Cela prouve que l'utilisateur qui a effectué la vérification avait accès au numéro de téléphone à ce moment-là. C'est un signal de confiance utile, mais cela ne remplace pas une preuve d'identité légale ni la garantie de la légitimité de l'utilisateur.
La vérification par téléphone doit-elle avoir lieu lors de l'inscription ou plus tard ?
Cela dépend du moment où les abus présentent le plus de risques. Il est conseillé de vérifier l'identité des utilisateurs lors de l'inscription, car la création de faux comptes est coûteuse. Pour une inscription plus fluide, la vérification peut intervenir ultérieurement, avant toute action sensible ou restreinte.
Comment devraient fonctionner les limites de renvoi et de nouvelle tentative de code OTP ?
Définissez des limites claires pour les demandes de nouveaux codes et la saisie de codes incorrects. Les utilisateurs légitimes doivent disposer d'une procédure de récupération, mais les demandes répétées ou les échecs doivent entraîner des délais d'attente, un blocage temporaire ou d'autres mesures anti-abus.
La vérification par téléphone peut-elle utiliser un lien au lieu d'un code OTP ?
Oui. Certains processus de vérification envoient un lien sécurisé sur le téléphone de l'utilisateur au lieu de lui demander de saisir un code. Les deux méthodes ont le même objectif principal : confirmer que l'utilisateur contrôle bien le numéro de téléphone fourni.
Que doit stocker une application après une vérification téléphonique réussie ?
Conservez les informations nécessaires à l'application de la règle métier, telles que le statut de vérification, le numéro de téléphone normalisé, un horodatage et le compte ou l'action autorisée par la vérification. Évitez de stocker des données de vérification inutiles.
La vérification par SMS est-elle suffisante pour stopper les bots et la fraude ?
Non. La vérification par SMS peut augmenter le coût des abus et éliminer de nombreuses inscriptions frauduleuses, mais elle ne doit constituer qu'un élément d'un modèle de confiance plus global. Les flux à haut risque peuvent également nécessiter des limites de débit, des signaux liés à l'appareil ou à la session, l'historique du compte ou des contrôles d'identité plus poussés.